
Adiós a los códigos por SMS: Microsoft prepara un cambio importante para iniciar sesión de forma segura
Microsoft comenzó a impulsar las claves de acceso o passkeys como alternativa a los códigos enviados por mensaje de texto. El cambio afecta a las cuentas laborales y educativas que utilizan Microsoft Entra ID. Qué deben saber los usuarios y cómo funciona el nuevo sistema.


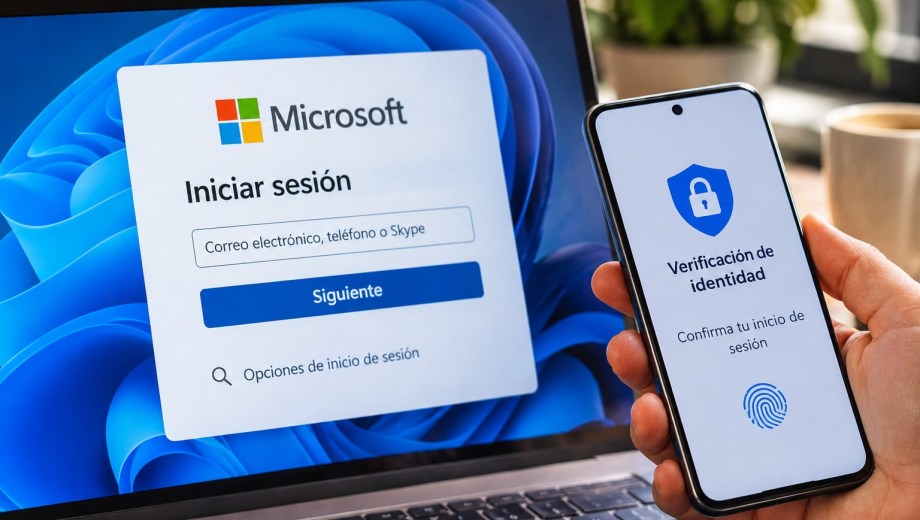
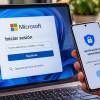
Microsoft avanza con un cambio importante en la seguridad de las cuentas digitales: las claves de acceso, conocidas como passkeys, comienzan a reemplazar a los tradicionales códigos de verificación enviados por SMS. La medida busca reducir los riesgos de robo de contraseñas y de suplantación de identidad, dos de las amenazas más frecuentes en internet.
Según informó la compañía en su blog oficial de seguridad, desde septiembre de 2026 comenzó a implementar las passkeys como método de autenticación predeterminado en Microsoft Entra ID, la plataforma utilizada por organizaciones para administrar el acceso a servicios y aplicaciones.
El proceso será gradual y tendrá otra fecha importante en febrero de 2027, cuando Microsoft dejará de ofrecer directamente determinados servicios de verificación mediante SMS y llamadas telefónicas dentro de esa plataforma.
Qué son las passkeys y por qué Microsoft quiere reemplazar los SMS
Las passkeys son credenciales digitales que permiten iniciar sesión sin escribir una contraseña tradicional.
En lugar de recibir un código por mensaje de texto, el usuario puede confirmar su identidad mediante la huella digital, el reconocimiento facial o el PIN de su dispositivo.
La principal ventaja es que las passkeys están vinculadas al sitio o aplicación para el que fueron creadas, lo que dificulta que un delincuente pueda utilizarlas en una página falsa.
A diferencia de los códigos enviados por SMS, no existe una clave temporal que el usuario deba copiar y que pueda terminar compartiendo por engaño.
Desde cuándo cambia la verificación por SMS en Microsoft
La compañía estableció un calendario para implementar las modificaciones en Microsoft Entra ID.
El 1 de septiembre de 2026 comenzó el despliegue gradual de las passkeys como método de autenticación predeterminado para determinados usuarios de organizaciones.
La siguiente fecha relevante será el 1 de febrero de 2027, cuando Microsoft dejará de proporcionar directamente el envío de SMS y las llamadas de voz como métodos de autenticación dentro de Entra ID.
Esto no significa que todos los códigos por mensaje de texto desaparecerán de inmediato.
Las organizaciones que necesiten continuar utilizando esos métodos podrán contratar proveedores externos compatibles, según las condiciones establecidas por Microsoft.
¿El cambio afecta a Outlook, Hotmail y las cuentas personales?
Una de las principales dudas es si esta decisión también alcanzará a quienes utilizan una cuenta personal de Outlook o Hotmail.
El calendario anunciado corresponde específicamente a Microsoft Entra ID, utilizado principalmente en entornos laborales y educativos.
Por lo tanto, no implica que el 1 de febrero de 2027 todas las cuentas personales de Microsoft dejarán de recibir códigos de seguridad por SMS.
Microsoft también promueve el uso de passkeys para cuentas personales, pero los procedimientos y las fechas de implementación no son necesariamente los mismos.
Cómo funcionan las claves de acceso para iniciar sesión
Cuando un servicio admite passkeys, el usuario puede registrar una clave de acceso desde las opciones de seguridad de su cuenta.
El sistema genera una credencial criptográfica vinculada con ese servicio.
Al volver a iniciar sesión, la persona confirma su identidad mediante el mecanismo de desbloqueo de su dispositivo.
La contraseña no necesita enviarse ni escribirse en cada acceso, lo que reduce algunas de las oportunidades que aprovechan los delincuentes para obtener credenciales.
Además, las passkeys pueden almacenarse en dispositivos compatibles o sincronizarse mediante gestores de credenciales que admitan esta tecnología.
Por qué los códigos por SMS pueden ser menos seguros
Aunque la verificación mediante mensajes de texto agrega una protección importante frente al uso exclusivo de contraseñas, también presenta vulnerabilidades.
Los delincuentes pueden intentar conseguir esos códigos mediante mensajes fraudulentos, llamadas engañosas o maniobras para apropiarse de un número telefónico.
Las passkeys reducen especialmente el riesgo de phishing, porque están diseñadas para funcionar con el servicio legítimo en el que fueron registradas.
Sin embargo, ninguna tecnología elimina todos los riesgos de seguridad. También es importante proteger el dispositivo, mantener actualizado el sistema y configurar opciones confiables de recuperación de la cuenta.
Qué deben hacer los usuarios ante este cambio
Quienes utilizan una cuenta de Microsoft administrada por una empresa o institución educativa deben prestar atención a las comunicaciones de sus administradores informáticos.
En algunos casos, el sistema podrá solicitarles registrar una passkey como nuevo método de verificación.
Para las cuentas personales, conviene revisar las opciones de seguridad disponibles y utilizar métodos de autenticación resistentes al phishing cuando el servicio los permita.
El cambio que impulsa Microsoft marca una tendencia hacia los accesos sin contraseña, con sistemas que buscan combinar mayor comodidad y protección frente a las estafas digitales.
Microsoft avanza con un cambio importante en la seguridad de las cuentas digitales: las claves de acceso, conocidas como passkeys, comienzan a reemplazar a los tradicionales códigos de verificación enviados por SMS. La medida busca reducir los riesgos de robo de contraseñas y de suplantación de identidad, dos de las amenazas más frecuentes en internet.
Registrate gratis
Disfrutá de nuestros contenidos y entretenimiento
Suscribite por $1500 ¿Ya estás suscripto? Ingresá ahora


Comentarios