
Visa, Mastercard y JPMorgan confirmaron un ciberataque a proveedores externos: qué datos de clientes se filtraron
El grupo de ciberextorsión n0n difundió correos electrónicos y teléfonos de clientes de las tres compañías. Las empresas aseguraron que no se vieron afectados números de tarjeta ni sus redes de pago.


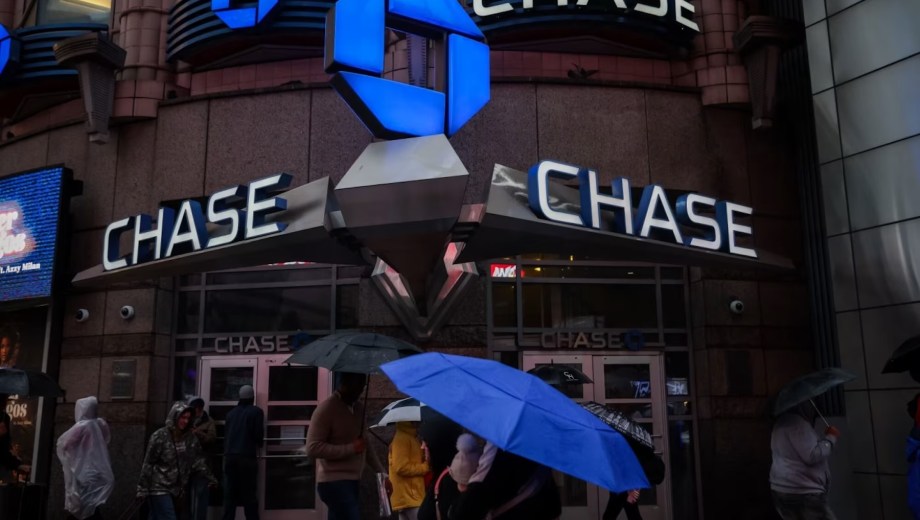
na sucursal de Chase, el banco minorista de JPMorgan Chase. La entidad informó que proveedores externos que le prestan servicios sufrieron un ciberataque que expuso datos de marketing de clientes. (Foto: gentileza)
Visa, Mastercard y JPMorgan Chase confirmaron este jueves que proveedores externos que les prestan servicios sufrieron un ciberataque que expuso datos de miles de clientes. El grupo de ciberextorsión n0n se adjudicó el ataque y publicó parte de la información en internet.
Las tres compañías aseguraron que no se vieron afectados números de tarjeta ni sus redes de pago. Según su versión, lo expuesto son datos de marketing, como nombres, teléfonos y correos electrónicos de clientes.
De acuerdo con The Wall Street Journal, un vocero de Visa precisó que el incidente involucró a un proveedor de servicios de la región Asia-Pacífico. Ninguna de las empresas identificó qué proveedores fueron vulnerados.
Qué dijo JPMorgan Chase sobre el ciberataque a sus proveedores y cómo contactará a los clientes afectados
JPMorgan Chase, el banco más grande de Estados Unidos, informó del incidente a través de su perfil de X. “Hemos tenido conocimiento de que unos terceros que prestan servicios a la empresa han sido objeto de un ciberataque”, indicó la entidad, según la agencia EFE.
We have learned that third parties who provide services to the firm were the target of a cyber attack.
— J.P. Morgan (@jpmorgan) November 19, 2026
Based on our investigation so far, we believe the attackers accessed certain marketing data held by those vendors, which may include some customer names and email addresses.
There is no disruption to our services.
Where appropriate, we will contact affected customers directly and offer support, including complimentary credit monitoring.
There is no connection to service disruption some customers experienced earlier this week.
El banco cree que los atacantes accedieron a datos de marketing en poder de esos proveedores, entre los que podrían figurar algunos nombres y direcciones de correo de clientes. “Cuando sea necesario, nos pondremos en contacto directamente con los clientes afectados y les ofreceremos asistencia, incluido un servicio gratuito de supervisión de crédito”, apuntó la entidad.
JPMorgan aclaró además que el ataque no tiene relación con la interrupción del servicio que algunos clientes sufrieron a principios de esta semana. Esa falla se debió a un error de software que también afectó a otros bancos.
Qué datos de clientes de Visa, Mastercard y JPMorgan publicó el grupo n0n
La agencia Reuters revisó los archivos difundidos por n0n y encontró unas 124 direcciones de correo de empleados de JPMorgan y más de 16.000 correos de clientes, algunos con teléfono y código postal. La agencia aclaró que no pudo verificar de forma independiente la autenticidad de los datos.
En el caso de Visa, la información se concentra en mercados de Asia-Pacífico, como Hong Kong, Taiwán, Corea, Japón, Filipinas, Singapur, Malasia, Australia y Macao. Los archivos incluyen miles de correos, teléfonos y datos de campañas de marketing de la compañía.
Los datos de Mastercard corresponden a clientes de América del Norte, Medio Oriente y África. También aparece un pequeño número de correos de empleados de la empresa.
Qué respondieron Visa y Mastercard sobre la filtración de datos de sus clientes
Un vocero de Visa afirmó que la compañía está al tanto de los reclamos del grupo y que están “asociados a un incidente con un proveedor de servicios externo en Asia-Pacífico”. “Los sistemas de Visa no estuvieron involucrados ni se vieron afectados. No se vieron afectados datos de pago, como números de tarjeta”, agregó.
Por su parte, un vocero de Mastercard explicó que la empresa fue informada de un incidente “en un proveedor externo que derivó en la exposición de una cantidad limitada de direcciones de correo electrónico, información que no es de pagos, de un pequeño subgrupo de titulares inscriptos en un programa de beneficios específico”. “No hay impacto en la red de pagos de Mastercard ni en la posibilidad de que las personas usen sus tarjetas”, aseguró.
Quién es n0n, el grupo de ciberextorsión detrás del ataque a Visa, Mastercard y JPMorgan
El grupo n0n afirmó el 16 de noviembre que había obtenido registros con “cientos de miles de interacciones de campañas para decenas de miles de direcciones de correo distintas” de titulares de tarjetas. El dato surge de una captura del mensaje registrada por eCrime.ch, una plataforma de investigación sobre cibercrimen.
Según esa misma plataforma, n0n se adjudicó unos 200 incidentes desde que apareció en septiembre de 2026. El caso se suma a otros problemas recientes en Estados Unidos, como la suspensión de vuelos en todo el país que ordenó la FAA la semana pasada y la caída global del correo de Microsoft.
“Los clientes no distinguen entre un banco y un proveedor cuando se trata de un ciberataque, así que hay una cuestión de riesgo reputacional”, advirtió Carissa Robb, de la consultora SolomonEdwards. “Tiene que haber más presión sobre la frecuencia con que las empresas revisan la cantidad de datos que comparten con sus proveedores y la necesidad de compartirlos”, agregó.
Visa, Mastercard y JPMorgan Chase confirmaron este jueves que proveedores externos que les prestan servicios sufrieron un ciberataque que expuso datos de miles de clientes. El grupo de ciberextorsión n0n se adjudicó el ataque y publicó parte de la información en internet.
Registrate gratis
Disfrutá de nuestros contenidos y entretenimiento
Suscribite por $1500 ¿Ya estás suscripto? Ingresá ahora


Comentarios